※本件は、弊社において、情報漏洩や不正アクセスなどの被害が発生したことを
お知らせするものではございません。
お客様に安心してサービスをご利用いただくための予防的なご案内となりますので、
ご認識ください。
平素より「楽楽自動応対」をご利用いただき、誠にありがとうございます。
昨今、国内外でランサムウェアや不正アクセスなどのセキュリティインシデントが相次いでおり、
お客様からも弊社のセキュリティ対策や方針についてお問い合わせをいただいております。
これを受け、弊社のセキュリティに対する考え方と、従来から実施している対策についてご説明いたします。
弊社では、お客様の重要な業務データをお預かりするクラウドサービス事業者として、
従来から情報セキュリティを重要な経営課題の一つと位置づけ、情報セキュリティ基本方針(https://www.rakus.co.jp/sp/)に基づき継続的な対策に取り組んでおります。
昨今のサイバー攻撃は高度化・巧妙化しておりますが、既知の脆弱性の悪用や認証情報の窃取など、基本的なセキュリティ対策によって防止・リスク低減が可能なものも多くあります。
弊社では、こうした基本対策を従来から着実に実施するとともに、高度化する攻撃や未知の脅威に対しても、多層防御や高度な脅威検知技術、継続的なセキュリティ監視を組み合わせ、
攻撃の予防から早期検知、被害拡大防止、インシデント対応・復旧まで、多面的なセキュリティ対策を実施しております。
また、サービス基盤だけでなく、社内IT環境においてもゼロトラストの考え方に基づく対策を実施しております。
さらに、ISMSなどの第三者認証の取得・維持や外部専門機関によるセキュリティ診断、定期的なリスク評価を通じて、対策の有効性を確認し、継続的な改善を行っております。
以下に、「楽楽自動応対」における具体的な対策について、ご案内いたします。
弊社のクラウド環境におけるセキュリティ指針と対策
弊社が提供するクラウド基盤においては、お客様の大切なデータを守るため、
多層防御の考え方によるシステムを構築・運用しております。
外部からの不正アクセスや脆弱性を狙った攻撃に対しては、
WAF(Web Application Firewall)の導入やネットワーク監視に加え、
セキュアコーディングの実践、定常的なOSS管理や第三者機関による
定期的な脆弱性診断を実施しております。
また、通信の暗号化や重要データの暗号化保存を行い、
AIを活用した未知の攻撃手法など、日々進化する脅威インテリジェンスを継続的に収集し、
インフラ基盤のアップデートや監視体制の強化に反映するとともに、24時間365日体制で
システムを監視しております。
お客様環境におけるアクセス制御の推奨(既存セキュリティオプションの活用)
昨今の不正アクセス、情報漏洩インシデントの手口は多様化しており、
脆弱性の探索、APIの不正利用、認証情報の悪用など複数の経路が確認されています。
お客様の大切な情報資産を守るためには、システム側(弊社)の対策に加え、
クライアント側(お客様環境)における強固なアクセス制御(認証・認可)を
組み合わせたアプローチが推奨されます。
弊社では、お客様のセキュリティポリシーに合わせて柔軟に制御いただけるよう、
以下のセキュアアクセスオプション(有料)を提供しております。
これらを組み合わせることで、社外ネットワークや第三者からの不正ログインリスクを
極小化することが可能です。
IPアドレス制限
許可された社内ネットワーク等のIPアドレスからのみアクセスを許可し、
外部からの不正ログインを遮断します。
シングルサインオン(SSO)
お客様のIdP(IDプロバイダ)と連携することで、IdP側のパスワードポリシーや
多要素認証などの認証統制を楽楽自動応対のログインにも適用でき、
退職者等のアカウント停止もIdP側に集約する事が可能です。
二段階認証
楽楽自動応対にログインする際、ログインID・パスワードに加えて、
登録済みのメールアドレスへ自動送信される認証キーの入力を必須とします。
万が一ID・パスワードが漏洩した場合でも第三者による不正ログインを防止できます。
社内システム・社内インフラにおけるセキュリティ対策
弊社では、お客様に提供するクラウドサービスのセキュリティ対策に加え、サービスの開発・運用を支える社員の端末や社内システム、ネットワーク環境においても、ゼロトラストの考え方に基づく多層的なセキュリティ対策を実施しております。
① 端末・ネットワークのセキュリティ対策と高度な脅威検知
EDR・EPPによるマルウェア対策や、MDMによる端末の一元管理に加え、ゼロトラストの考え方に基づくアクセス制御や通信保護を実施しております。
さらに、XDR(Extended Detection and Response)を活用し、端末・ネットワーク・クラウドサービス・ID管理基盤などのセキュリティ情報を横断的に分析することで、複雑なサイバー攻撃の早期検知と被害拡大防止に取り組んでおります。
② 24時間365日のセキュリティ監視と継続的な脆弱性管理
専門のSOC(セキュリティオペレーションセンター)による24時間365日の監視に加え、クラウド環境の設定監査、外部公開資産の管理、脆弱性対策を継続的に実施し、サイバー攻撃の早期発見とセキュリティリスクの低減に取り組んでおります。
③ セキュリティガバナンスとインシデント対応
全社的な情報セキュリティ管理体制のもと、定期的なリスク評価、セキュリティ監査、従業員教育、インシデント対応体制の整備を実施しております。
また、これらの取り組みを継続的に評価・改善し、組織全体のセキュリティ水準の維持・向上に努めております。
なお、各サービスの具体的なセキュリティ対策につきましては、セキュリティチェックシート等でもご案内しております。
弊社では、今後もセキュリティ対策の継続的な評価・改善を通じて、お客様の大切な情報を守り、安心してサービスをご利用いただける環境の維持・向上に努めてまいります。
お問い合わせ先
「楽楽自動応対」画面にある下記の問い合わせフォームよりご連絡ください。
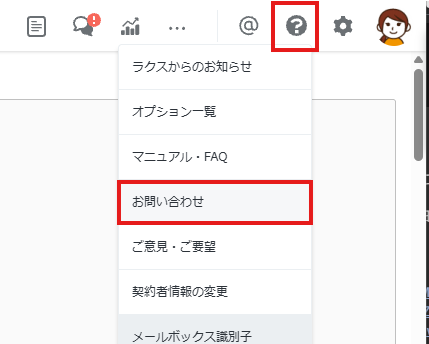
「楽楽自動応対」画面にログインできない方は、サポートセンターまでお電話にて
ご連絡をいただけますと幸いです。
サポートセンター電話番号:03-4567-6150
受付時間/平⽇ 9:30〜17:00(⼟⽇祝⽇除く)